Cyberattacco ai freezer dei supermercati francesi: cibo buttato
Nella notte tra l'11 e il 12 ottobre 2026 i pirati hanno portato i banchi surgelati da -20 °C a +50 °C: il varco è nell'infrastruttura Danfoss
di Giulia Ferrero · 14 ottobre 2026 · 4 min di lettura
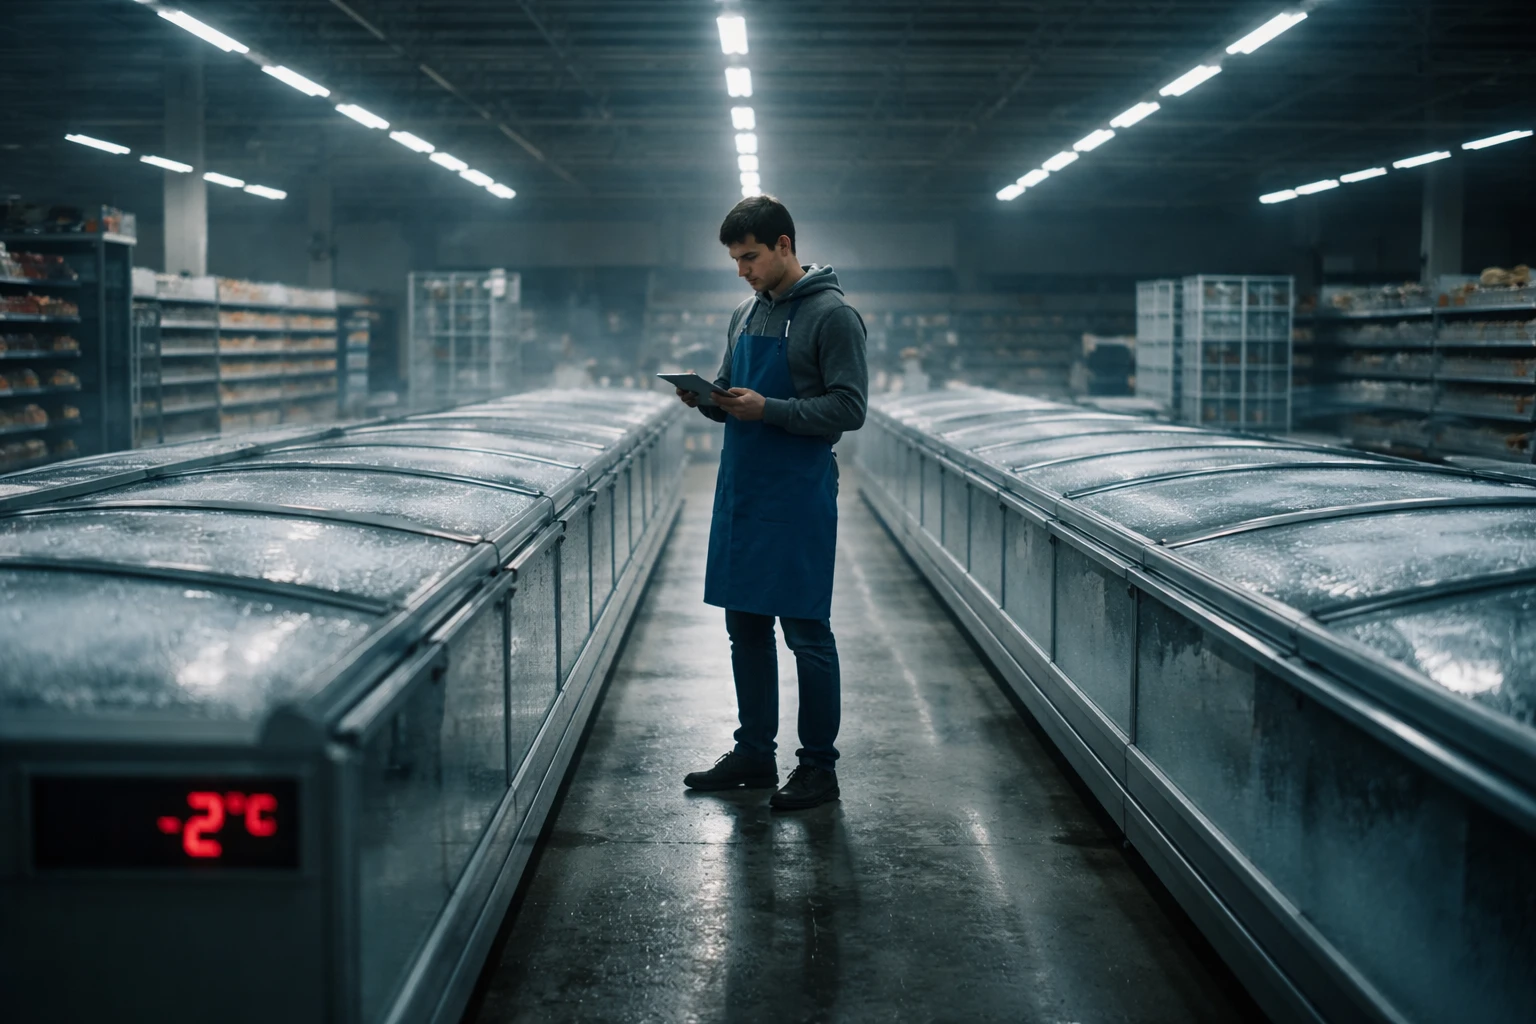
La mattina del 12 ottobre 2026, quando hanno alzato le saracinesche, i banchi surgelati dei supermercati francesi segnavano +30 °C. Alcuni arrivavano a +40 e +50 °C. Dentro c'era carne fresca, gastronomia, latte, pesce: roba da compattatore. Nella notte tra l'11 e il 12 ottobre un cyberattacco coordinato ha colpito i sistemi di telemetria e di gestione del freddo della grande distribuzione francese.
Nessun furto di carte di credito, nessun ransomware che blocca le casse in cambio di criptovalute, nessun database clienti finito nel dark web. Stavolta l'obiettivo era il cibo. I pirati hanno violato da remoto termostati e centrali frigorifere di centinaia di punti vendita in tutta la Francia, e hanno trasformato i banchi dei surgelati — di norma a -20 °C — in forni accesi. Molti addetti ai lavori la chiamano già la peggior crisi logistica e sanitaria del decennio.
Il varco nei sistemi Danfoss
Il punto d'ingresso non è stata la rete informatica amministrativa delle singole catene. È stata l'infrastruttura di Danfoss, il colosso danese leader mondiale nella componentistica e nei regolatori di refrigerazione industriale. Banchi frigo, celle, banchi a pozzetto: nei supermercati moderni sono quasi tutti nodi IoT, collegati via cloud a piattaforme di telecontrollo centralizzate. Un sistema comodo — i tecnici frigoristi leggono consumi, sbrinamenti e anomalie senza muoversi dalla centrale — e, a quanto pare, fragile.
Dalla supervisione remota i pirati hanno fatto due cose. Primo: hanno modificato in massa i setpoint di temperatura, alzando sistematicamente i valori di conservazione. Secondo: hanno neutralizzato il sistema di allerta notturna, disattivando o ritardando i protocolli di allarme. Niente notifiche automatiche, niente chiamate d'urgenza ai turnisti di reperibilità. Così nessun tecnico ha potuto mettere mano ai frigoriferi prima dell'apertura.
Oltre 150 punti vendita per la sola Intermarché
Il sabotaggio ha colpito in tutta la Francia e i periti tecnici stanno ancora accertando il quadro completo. Le prime evidenze però delineano un danno trasversale alle maggiori insegne francesi. Secondo le prime comunicazioni interne, Intermarché conta circa 150 punti vendita colpiti. In molti negozi si è dovuta dichiarare la perdita totale dei banchi macelleria, panetteria e surgelati.
Per Coopérative U — Hyper U, Super U, U Express — si parla di decine di magazzini coinvolti, soprattutto tra Bretagna, Valle della Loira e Nouvelle-Aquitaine. Dominique Schelcher, presidente e CEO della cooperativa, è stato il primo top manager a parlare sui social: «Un attacco senza precedenti contro impianti essenziali per l'approvvigionamento alimentare dei francesi: è inaccettabile».
Da Monoprix e Carrefour Market arrivano le testimonianze dei lavoratori, raccolte sui canali specializzati: banchi surgelati trovati sopra i 40 °C e scaffali del fresco svuotati del tutto. Ci sono segnalazioni anche in punti vendita Leclerc, Carrefour City e Metro.
Perché il cibo non si poteva donare
Per chi si occupa di alimentazione e sicurezza igienico-sanitaria il dilemma non si è nemmeno posto. Le norme HACCP e la legislazione europea sono rigide: una rottura prolungata della catena del freddo rende l'alimento improprio al consumo umano, giuridicamente e microbiologicamente. Quando un congelatore o un banco carne resta oltre i limiti di sicurezza per ore, la proliferazione batterica — da Listeria monocytogenes a Salmonella — diventa un rischio fatale. I protocolli non ammettono mezze misure, sconti o donazioni di beneficenza: la procedura obbligatoria è il ritiro immediato e lo smaltimento indifferenziato come scarto biologico o organico. Ed è esattamente quello che i supermercati colpiti hanno fatto.
Il conto, ancora provvisorio, supera facilmente le centinaia di migliaia di euro. Pesano la merce deperibile persa e di alto valore — carni pregiate, formaggi DOP, salumi, ittico —, i costi straordinari di smaltimento e sanificazione delle vasche refrigerate, i mancati incassi dei giorni a scaffali vuoti e il ricarico d'urgenza degli ordini alle centrali d'acquisto.
Dai dati rubati al danno fisico
Fino a oggi la cybersicurezza nel retail agroalimentare si leggeva come protezione di dati anagrafici, tessere fedeltà e sistemi di pagamento. Negli scorsi anni Intermarché e altre catene avevano subito fughe di dati che riguardavano centinaia di migliaia di profili dei servizi e-commerce e drive. Il sabotaggio dei frigoriferi Danfoss segna invece il passaggio agli attacchi di impatto cinetico e fisico: colpire la merce deperibile direttamente nei banchi vendita.
Qualche segnale d'allarme, in realtà, era già arrivato. I ricercatori di Claroty (Team82) e la CISA, l'agenzia governativa statunitense per la cybersicurezza, avevano segnalato in passato vulnerabilità nei controllori intelligenti per la refrigerazione, come la serie Danfoss AK-SM 800A. Avvertivano che una falla in quei moduli avrebbe permesso di spegnere i compressori o di alterare la conservazione degli alimenti su scala industriale. Danfoss, da parte sua, aveva già invitato i clienti a installare gli aggiornamenti o a sostituire le apparecchiature più vecchie. Quanti, tra i punti vendita finiti nel mirino, lo avevano fatto?
Spunto di cronaca: Scatti di Gusto
Newsletter
Il meglio di food, wine e travel ogni lunedì
Ricevi gli ultimi 10 articoli selezionati dalla redazione, una volta a settimana.